Rejoignez-nous à Spark 2026, la conférence clients d'Nozomi Networks !
S'inscrire
La plateforme « Nozomi » (Networks ) aide les entités du Département de la Défense (DoD) et les prestataires du secteur privé de la défense (DIB) à automatiser en toute sécurité les évaluations de configuration de sécurité DISA STIG pour les ressources « OT », à regrouper les preuves de conformité et à suivre de manière centralisée les modifications au fil du temps.
Les guides de mise en œuvre technique de la sécurité (STIG) sont des guides de configuration de sécurité élaborés et mis à jour par l'Agence des systèmes d'information de la Défense (DISA) pour les systèmes du ministère américain de la Défense (DoD). Ils traduisent des exigences générales en matière de cybersécurité en vérifications de configuration spécifiques, au niveau des produits, pour les systèmes d'exploitation, les applications, les périphériques réseau et d'autres technologies, aidant ainsi les organisations à mettre en œuvre et à évaluer les exigences applicables dans le cadre du dispositif de gestion des risques du DoD et de la structure de contrôle de la norme NIST SP 800-53.
Les STIG s'appliquent aux entités du ministère de la Défense (DoD), aux organisations de la base industrielle de défense (DIB), aux intégrateurs de systèmes et aux prestataires de services intervenant dans les environnements du DoD, ainsi qu'à d'autres environnements utilisant les référentiels de sécurité du DoD.
Les STIG s'appliquent aux systèmes fonctionnant sous Windows, Linux, macOS et d'autres technologies concernées. Dans les environnements du ministère américain de la Défense (DoD), le défi consiste à appliquer et à valider de manière cohérente des exigences de configuration détaillées au sein d'environnements vastes, distribués et hétérogènes.
Évaluations manuelles d'
Les équipes de sécurité doivent interpréter et valider manuellement des centaines d'exigences techniques de configuration, ce qui rend les évaluations lentes et difficiles à mettre à l'échelle.
Environnements distribués
La dispersion des sites, la complexité des systèmes, la diversité des environnements d'exploitation et l'accès limité aux données de configuration au niveau des serveurs rendent les approches centrées sur l'informatique peu pratiques.
Preuves fragmentaires
Les résultats sont dispersés entre différents scanners, feuilles de calcul et rapports, ce qui rend difficile de déterminer quels éléments n'ont pas satisfait à quelles vérifications, pour quelle raison, et quelles mesures correctives doivent être prises.
Absence de visibilité centralisée sur les actifs
En l'absence d'évaluations centralisées et reproductibles, les équipes ont du mal à cerner l'état de configuration et à détecter les cas où les systèmes ne sont plus conformes.
Nozomi Arc Les capteurs automatisent la conformité aux exigences STIG de la DISA dans les environnements d’ OT s distribuées en évaluant les configurations de sécurité des OT endpoint fonctionnant sous Windows, Linux et macOS par rapport à des critères de référence, en regroupant les preuves de conformité et en assurant un suivi centralisé des modifications au fil du temps, tant sur site que dans VantageVantage for Government, notre plateforme SaaS certifiée FedRAMP® Classe C (Modérée).
OT De plus, les systèmes cyber-physiques utilisés dans les environnements du ministère américain de la Défense (DoD) fonctionnent souvent sur des hôtes Windows et Linux soumis aux exigences STIG. Cependant, la dispersion géographique des sites, la nature sensible des systèmes sur le plan opérationnel et l'accès limité aux données de configuration au niveau des hôtes rendent les approches d'évaluation centrées sur l'informatique peu praticables.
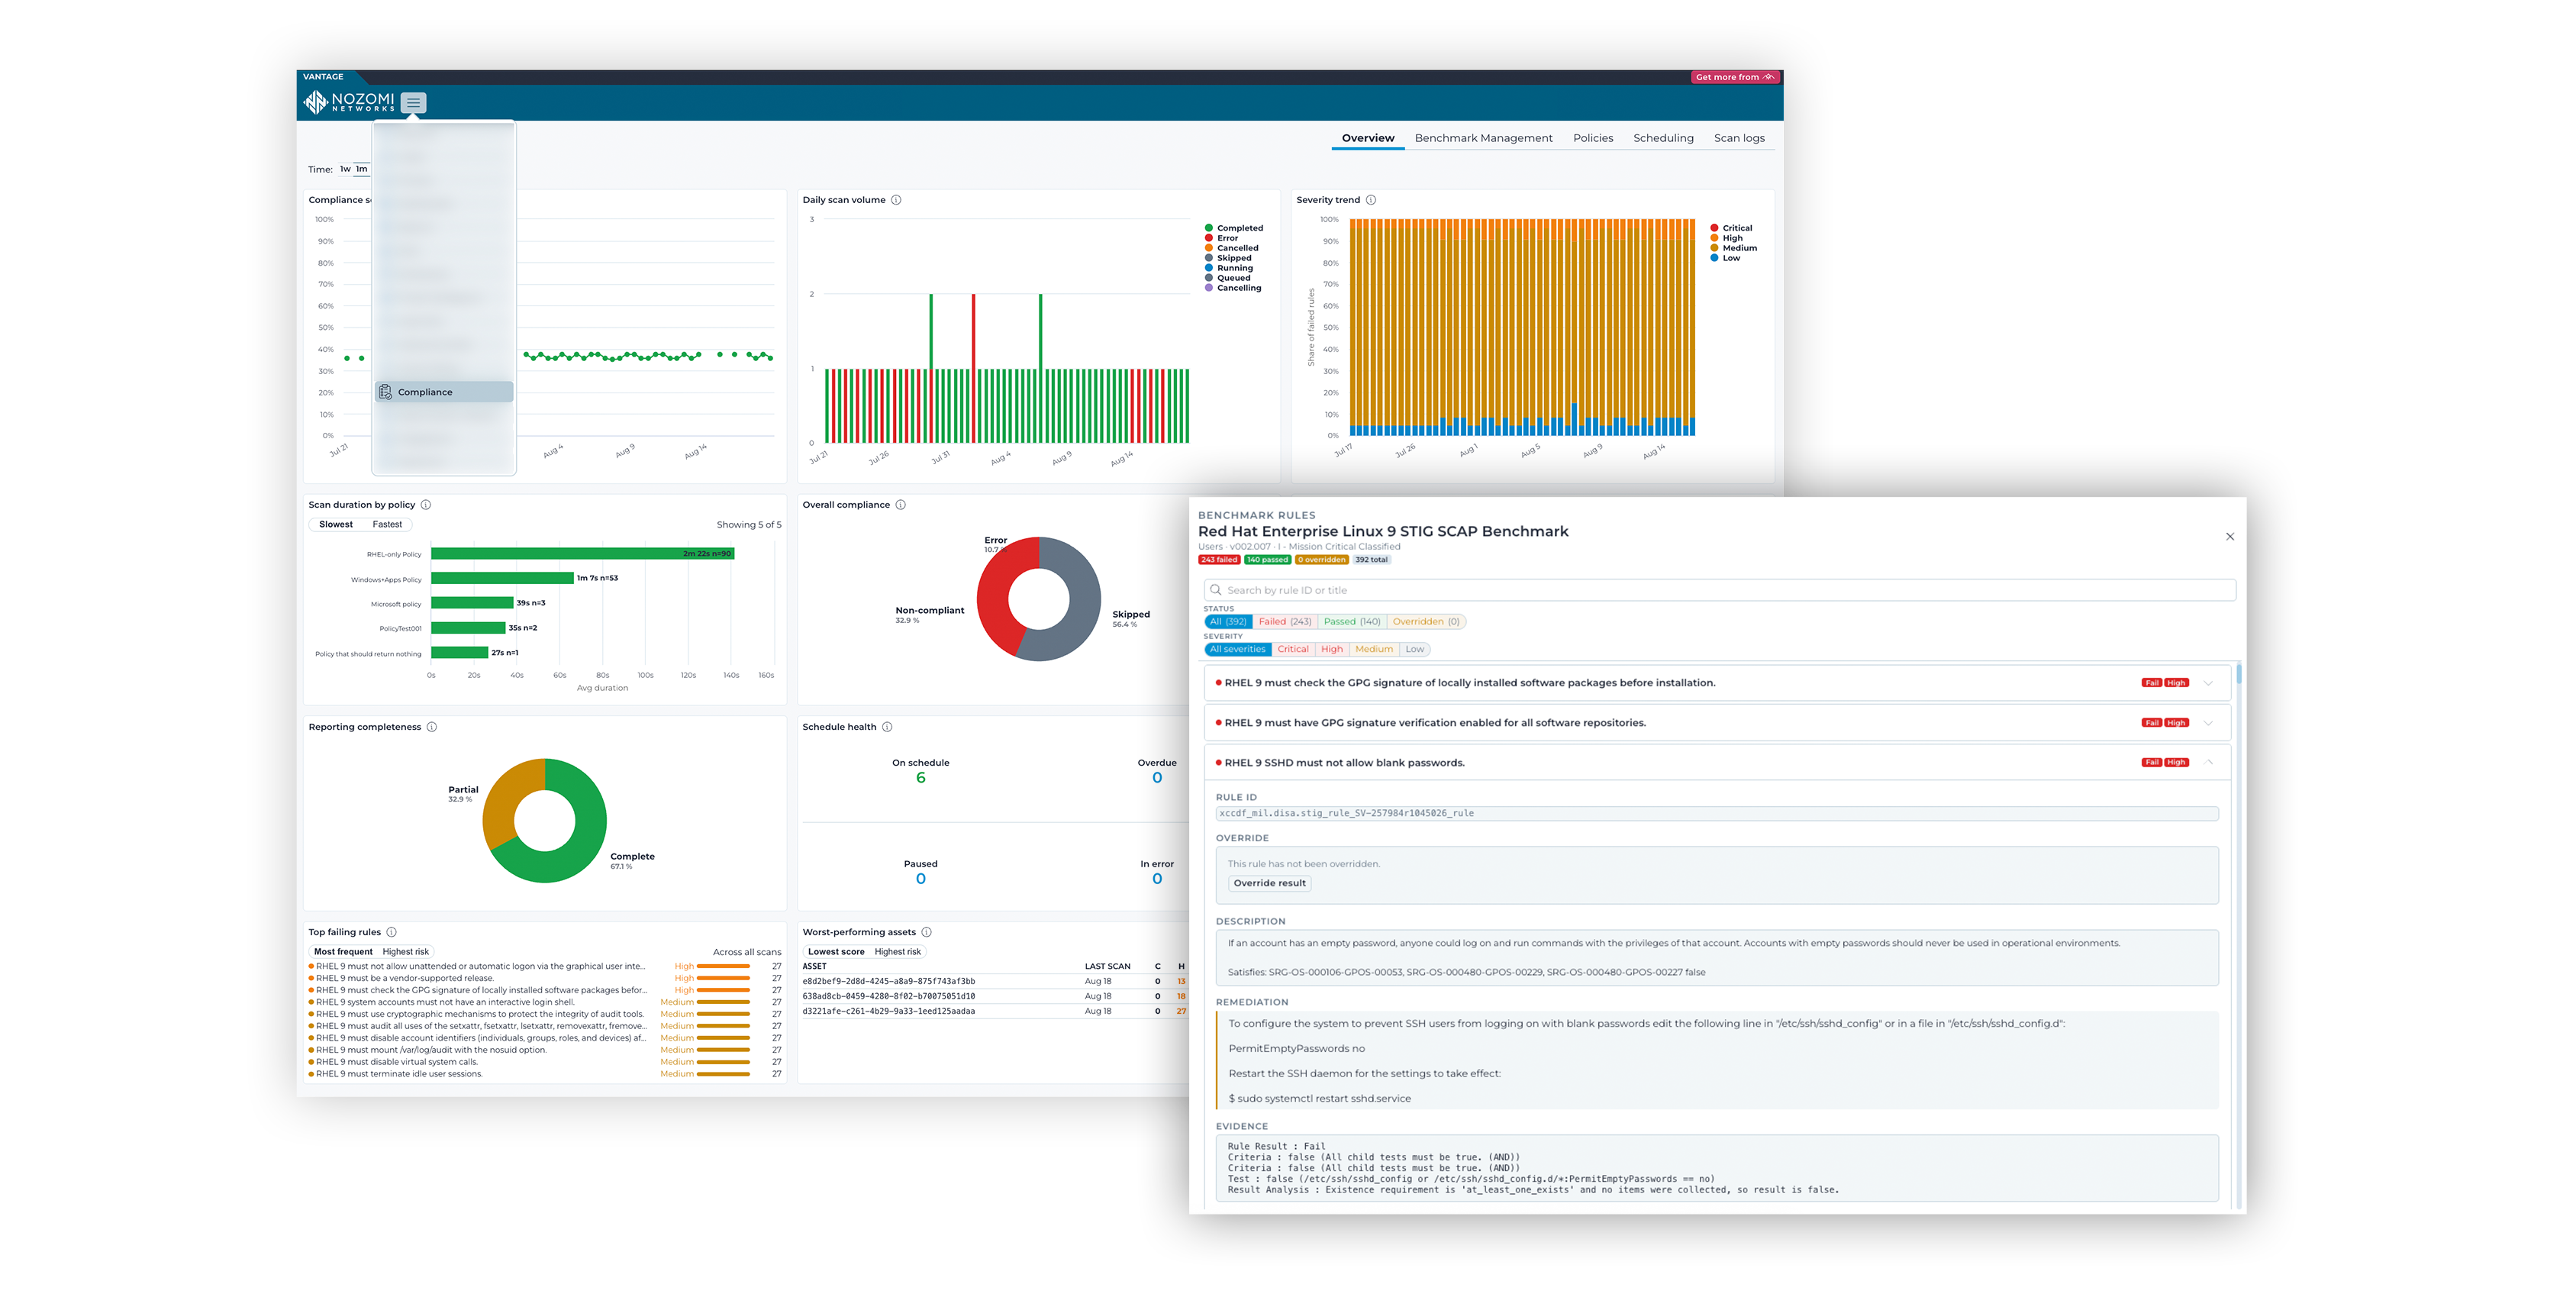
Nozomi Arc Les capteurs collectent des données de configuration directement à partir des terminaux OT , complétées par une surveillance passive des communications réseau ; un interrogatoire actif sécurisé est prévu pour les prochaines versions. Les résultats s’affichent dans chaque profil d’actif, aux côtés d’autres informations de sécurité, offrant ainsi aux équipes une visibilité cohérente et reproductible sur la conformité à l’échelle de l’ensemble des sites OT .
La plateforme « Nozomi »Networks offre un moyen sécurisé et évolutif d'exécuter des analyses de conformité (SCA) reproductibles dans des environnements distribués, de centraliser les résultats et de démontrer la conformité.
Évaluations automatisées de l'
Évalue les règles
en concurrence directe avec les produits importés
critères de sécurité basés sur les données de configuration d'endpoint , recueillies via les capteurs Nozomi Arc et la surveillance passive du réseau.
Visibilité et suivi centralisés
Centralise les résultats pour l'ensemble des actifs, des références, des politiques et des contrôles individuels, tout en permettant d'accéder aux résultats au niveau des règles afin de comprendre ce qui n'a pas fonctionné et pourquoi.

Mise en œuvre à grande échelle
Permet d'effectuer des évaluations répétables et planifiées dans des environnements distribués, tout en prenant en charge les workflows centralisés sur site et sur cloud .

Conformité avérée
Affiche les résultats (réussite/échec), les détails des règles, les preuves recueillies et les recommandations de correction pour l'ensemble des critères de référence et des actifs, avec des informations contextuelles supplémentaires dans les profils de chaque actif.